Predlog nove uredbe EU o javnem naročanju: ključne predlagane novosti
Igor PircPravo telekomunikacij · Nepremičninsko in gradbeno pravo · Korporacijsko pravo · Insolvenčno pravo · Varstvo osebnih podatkov in informacijska varnost
5 min branja
Avtor: Nik Brcar | Objavljeno: 13. 11. 2026
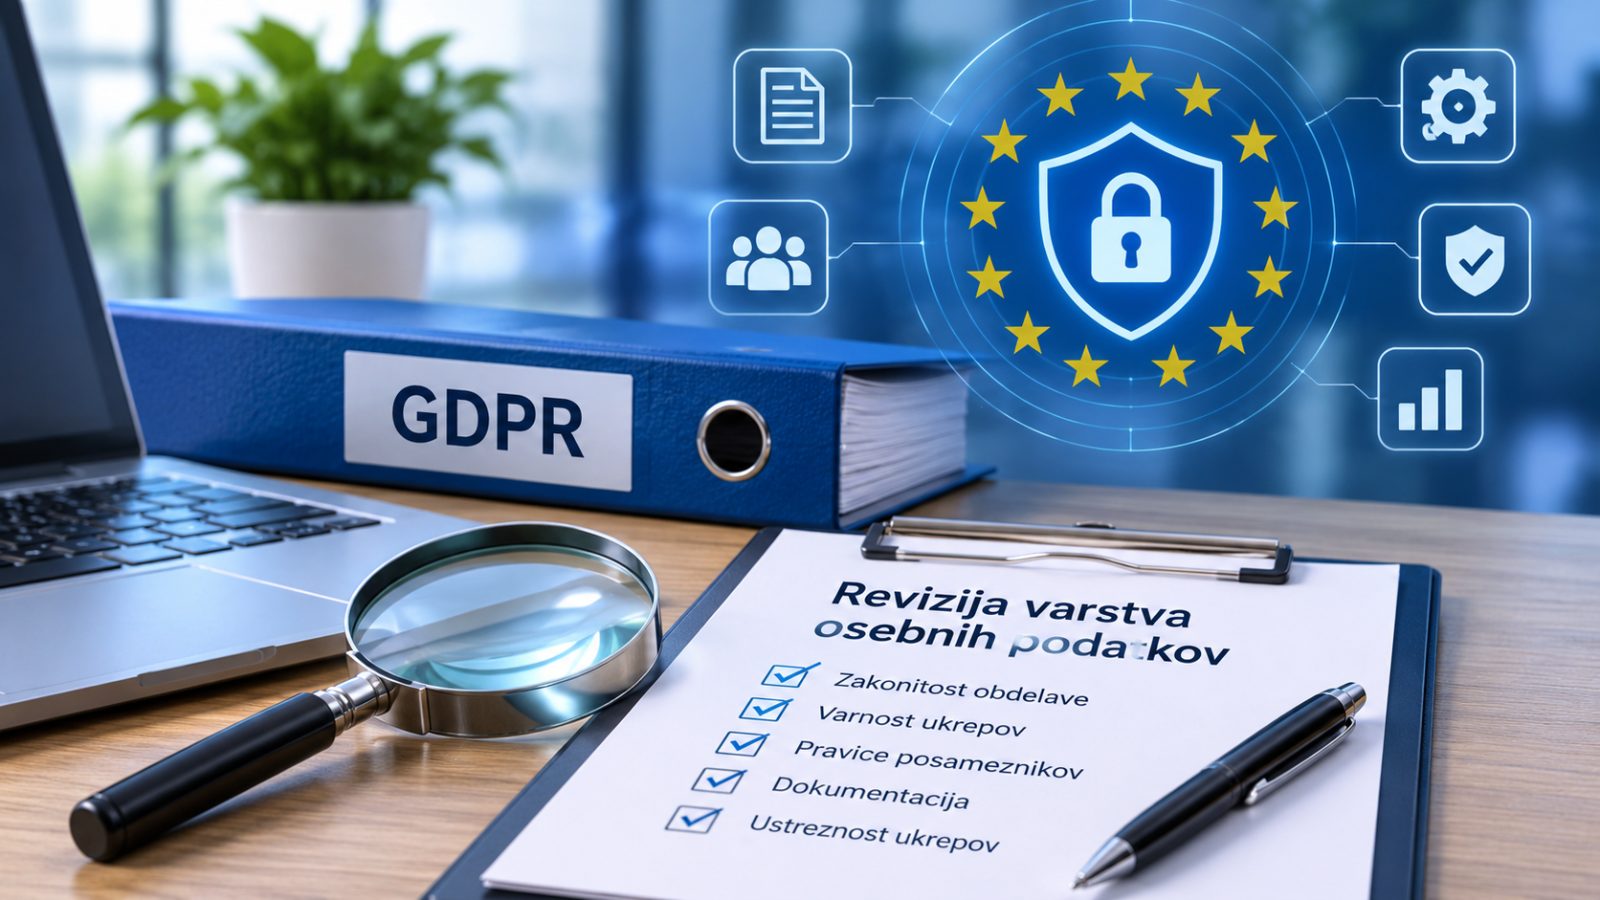
Revizija varstva osebnih podatkov in informacijske varnosti je strukturiran pregled. Z njim podjetje preveri, ali podatke obdeluje zakonito, ali jih ustrezno varuje in ali to zna tudi dokazati. Prav dokazljivost je danes osrednje vprašanje, saj se pravila obeh področij zbližujejo, od vodstva pa se vse bolj pričakuje, da tveganja pozna in z njimi dejavno upravlja. Redna revizija podjetju omogoči, da vrzeli odkrije samo, preden jih odkrije nadzorni organ, poslovni partner ali napadalec.
Revizija je celovit pregled stanja, ki združuje pravni in tehnično-organizacijski vidik. Pravni del preverja, ali ima podjetje za vsako obdelavo ustrezno pravno podlago, ali so posamezniki pravilno obveščeni in ali so razmerja z zunanjimi izvajalci urejena. Tehnični in organizacijski del preverja, ali so podatki in informacijski sistemi dejansko zaščiteni pred izgubo, zlorabo in nepooblaščenim dostopom.
Rezultat revizije ni le seznam pomanjkljivosti, temveč načrt ukrepov s prednostnim vrstnim redom, odgovornimi osebami in roki.
Mnoga podjetja so dokumentacijo s področja varstva osebnih podatkov pripravila ob začetku uporabe Splošne uredbe o varstvu podatkov (Uredba (EU) 2016/679, GDPR) maja 2018. Od takrat so se spremenili informacijski sistemi, uvedla so se nova orodja v oblaku, zamenjali so se dobavitelji in organizacija dela. Dokumenti, ki ne odražajo dejanskega poslovanja, dajejo lažen občutek varnosti.
GDPR v drugem odstavku 5. člena določa načelo odgovornosti: upravljavec je odgovoren za skladnost z načeli obdelave in jo mora biti zmožen dokazati. Ni torej dovolj, da podjetje ravna pravilno, to mora znati tudi izkazati. Revizija je eno izmed najbolj neposrednih orodij za to, saj ustvari pisno sled o pregledu, ugotovitvah in sprejetih ukrepih. V Sloveniji GDPR dopolnjuje Zakon o varstvu osebnih podatkov (ZVOP-2), nadzor pa izvaja Informacijski pooblaščenec.
Direktiva (EU) 2022/2555 (NIS2) je razširila krog subjektov, za katere veljajo obveznosti na področju kibernetske varnosti. Izrecno določa, da organi upravljanja odobrijo ukrepe za obvladovanje kibernetskih tveganj, nadzorujejo njihovo izvajanje in se udeležujejo usposabljanj.
Tudi podjetja, ki niso neposredni zavezanci, čutijo posredne učinke. Zavezanci morajo upoštevati varnost svoje dobavne verige, zato zahteve vse pogosteje prenašajo v pogodbe s svojimi dobavitelji. Varstvo osebnih podatkov in informacijska varnost tako nista več ločeni nalogi pravne in IT službe, temveč skupno vprašanje upravljanja tveganj.
Spodnji koraki predstavljajo preverjen okvir, ki ga je treba prilagoditi velikosti podjetja, dejavnosti in vrsti podatkov, ki jih podjetje obdeluje.
Najprej se določi, katere organizacijske enote, sisteme in procese revizija zajema ter ali gre za celovit pregled ali za pregled posameznega področja, na primer kadrovskih evidenc ali spletne trgovine. Jasno opredeljen obseg prepreči, da bi revizija postala preobsežna ali površinska.
Osnova vsake revizije je pregled, katere osebne podatke podjetje zbira, od koga, za kakšen namen, kje jih hrani in komu jih posreduje. Pri tem se preveri tudi evidenca dejavnosti obdelave po 30. členu GDPR. Posebna pozornost gre prenosom podatkov v tretje države in uporabi storitev v oblaku.
Za vsako obdelavo se preveri, ali ima ustrezno pravno podlago in ali so posamezniki o njej jasno obveščeni. Pregledajo se politika zasebnosti, obvestila zaposlenim, privolitve, roki hrambe in notranji pravilniki. Kjer obdelava verjetno povzroči veliko tveganje, se preveri, ali je bila izvedena ocena učinka v zvezi z varstvom podatkov po 35. členu GDPR.
Zunanji izvajalci, kot so računovodski servisi, ponudniki programske opreme ali gostovanja, pogosto obdelujejo podatke v imenu podjetja. Revizija preveri, ali so z njimi sklenjene pogodbe, ki vsebujejo obvezne sestavine po 28. členu GDPR, in ali pogodbe ustrezno urejajo varnostne zahteve, obveščanje o incidentih ter pravico do preverjanja.
32. člen GDPR zahteva ukrepe, ki so primerni glede na tveganje. V tem koraku se preverijo upravljanje dostopov in gesel, šifriranje, varnostne kopije, posodabljanje sistemov, beleženje dostopov ter usposabljanje zaposlenih. Ta del praviloma zahteva sodelovanje pravnega in tehničnega strokovnjaka.
Podjetje mora imeti jasen postopek za primer kršitve varnosti osebnih podatkov. Po 33. členu GDPR mora upravljavec kršitev, ki bi lahko pomenila tveganje za posameznike, praviloma priglasiti nadzornemu organu brez nepotrebnega odlašanja in, kjer je izvedljivo, najpozneje v 72 urah po seznanitvi. Revizija preveri, ali zaposleni vedo, komu incident sporočiti, in ali obstaja evidenca kršitev.
Ugotovitve se strnejo v poročilo, ki tveganja razvrsti po resnosti in predlaga konkretne ukrepe. Poročilo naj bo predstavljeno vodstvu, saj šele odločitev vodstva zagotovi sredstva in odgovornost za izvedbo. Čez določen čas sledi kontrolni pregled, ali so bili ukrepi uresničeni.
Pri reviziji praviloma sodelujejo vodstvo, pravna služba, IT služba, kadrovska služba in, kjer je imenovana, pooblaščena oseba za varstvo podatkov. Zunanji pregled prinaša neodvisen pogled in olajša odkrivanje vrzeli, ki jih notranji sodelavci zaradi rutine spregledajo.
Predpisi ne določajo enotne pogostosti revizije. Preudarno je pregled opraviti ob pomembnih spremembah poslovanja, na primer ob uvedbi novega informacijskega sistema, statusnem preoblikovanju ali širitvi na nove trge, ter sicer v rednih časovnih presledkih, ki ustrezajo tveganjem dejavnosti.
GDPR revizije kot posebnega postopka izrecno ne predpisuje, zahteva pa, da upravljavec skladnost dokaže in ukrepe po potrebi pregleduje ter posodablja. Revizija je zato praktično sredstvo za izpolnitev teh obveznosti.
Ocena učinka se nanaša na posamezno obdelavo z verjetno velikim tveganjem. Revizija je širši pregled celotnega sistema varstva podatkov in informacijske varnosti v podjetju.
Da. Obveznosti iz GDPR veljajo ne glede na velikost podjetja, obseg ukrepov pa se prilagodi tveganjem. Manjša podjetja se pogosto srečajo z zahtevami po informacijski varnosti tudi prek pogodb z večjimi naročniki.
Trajanje je odvisno od obsega, števila obdelav in razpoložljivosti dokumentacije. Okvirni časovni načrt se določi v prvem koraku, ob opredelitvi obsega.
V naši odvetniški družbi gospodarskim družbam pomagamo pri načrtovanju in izvedbi revizije varstva osebnih podatkov in informacijske varnosti, pri pregledu in pripravi dokumentacije ter pogodb z obdelovalci in dobavitelji, pri pripravi postopkov za obravnavo incidentov ter pri predstavitvi ugotovitev vodstvu. Po potrebi sodelujemo s strokovnjaki za tehnično varnost, da je pregled celovit.
*Ta članek je splošna informacija in ne pomeni pravnega nasveta. Vsak primer je treba presoditi glede na konkretne okoliščine.*
Za merjenje obiska bi radi uporabili Google Analytics. Brez vaše privolitve tega ne naložimo in ne shranimo nobenega piškotka za merjenje. Več v obvestilu o piškotkih.