Varstvo osebnih podatkov
Mesečni povzetek: GDPR in varstvo osebnih podatkov
 Igor PircOdvetnik9 min branja
Slovenija in EU – Obdobje: 9. 6.–3. 7. 2026
Povzetek združuje dnevne zapise iz mape Novosti za obdobje zadnjega meseca. Fokus je na regulativnih novostih in ukrepih nadzornih organov, relevantnih za prakso organizacij.
1. Slovenija – Informacijski pooblaščenec (IP-RS)
- Razširitev pristojnosti na nadzor UI: IP-RS je ob 20. obletnici delovanja prevzel vlogo organa za nadzor trga po Aktu o umetni inteligenci za sisteme z visokim tveganjem za temeljne pravice. Objavljeno je bilo tudi pojasnilo za organizacije, kako presoditi, ali njihov sistem UI spada med visoko tvegane.
- Statistika 2025: nadzorni, prekrškovni in čezmejni postopki so narasli za več kot 40 %; za približno 40 % je naraslo tudi število mnenj IP na zakonodajne predloge.
Informacijska pooblaščenka je 2. 7. letno poročilo za 2025 predala predsedniku
Državnega zbora. - Globe (izrečene aprila, objavljene v juniju): 70.000 EUR delodajalcu za prikrito nadzorovanje vseh aktivnosti zaposlenih na službenih računalnikih; 6.000 EUR javnemu komunalnemu podjetju za nezakonito GPS sledenje vozilom brez pravne podlage.
- Odločba o dostopu do informacij javnega značaja (17. 6.): pogodbe o subvencijah ne morejo biti poslovna skrivnost, ker gre za porabo javnih sredstev – relevantno za javne zavode, občine in prejemnike javnih sredstev.
- Opozorilo organizacijam (11. 6.): phishing kampanja cilja goste z odprtimi hotelskimi rezervacijami in jih poziva k vnosu podatkov plačilnih kartic – priporočilo gostinskemu sektorju, naj preveri varnost rezervacijskih sistemov in opozori goste.
- Sodelovanje pri EU pobudah: udeležba na Posebnem panelu EU Komisije o zaščiti otrok v digitalnem okolju in srečanju s komisarjem McGrathom (10. 6.), na posvetu
Varuha človekovih pravic o pravicah otrok v digitalnem okolju (23. 6.) ter gostitev EU mladinskega dialoga o varnem digitalnem okolju (18. 6.). - Javni poziv (24. 6.): zbiranje predlogov za vzpostavitev regulativnega peskovnika za umetno inteligenco – relevantno za organizacije, ki razvijajo ali uvajajo AI sisteme.
2. EU raven – EDPB (regulativne novosti in smernice)
- Skupni obrazec za priglasitev kršitev osebnih podatkov (čl. 33 GDPR): sprejet 10. 6. 2026, cca. 120 polj v sedmih sklopih z vnaprej določenimi odgovori; namen je poenotiti prijave DPA po vsej EU. Javno posvetovanje traja do 5. 8. 2026 – priložnost za pripombe organizacij.
- Smernice 1/2026 o obdelavi osebnih podatkov za znanstveno raziskovanje: sprejete 16. 4., javno posvetovanje zaključeno 25. 6. 2026. Opredeljujejo 6 kazalnikov pojma “znanstveno raziskovanje”, dopustnost široke in dinamične privolitve ter omejitve pravic do izbrisa/ugovora. Posebej relevantno za zdravstvene in akademske organizacije.
- Predloga za DPIA: javno posvetovanje zaključeno 9. 6. 2026; po finalizaciji bo služila kot standardizirano orodje za oceno učinka na varstvo podatkov.
- Europrivacy certifikacijska shema: EDPB je prvič priznal certifikacijsko shemo (Europrivacy) kot evropski pečat za varstvo podatkov, uporaben tudi kot orodje za mednarodne prenose podatkov (čl. 42 in 46 GDPR).
- Coordinated Enforcement Framework (CEF) 2026 – transparentnost: 25 nadzornih organov po EU (vključno z IP-RS) skozi celo leto 2026 preverja skladnost upravljavcev z obveznostmi transparentnosti (čl. 12–14 GDPR) – priporočljivo je pregledati lastna obvestila o zasebnosti.
- Delovni program EDPB 2026–2027: prioriteta je poenostavitev skladnosti – v pripravi so standardizirane predloge za oceno zakonitega interesa (LIA), evidenco dejavnosti obdelave (ROPA), obvestila o zasebnosti in obvestila o kršitvah.
- Razširitev nadzora CSC na sistem Eurodac (12. 6.) – okrepljen nadzor nad biometričnimi podatki prosilcev za azil.
- Nov obrazec za prijavo nedoslednosti pri razlagi GDPR med državami članicami (24. 6.) ter posodobljen One-Stop-Shop pregled odločitev glede pravice do ugovora in izbrisa (25. 6.).
- EDPB-EDPS skupni mnenji: opozorilo glede predloga Digital Omnibus, ki bi lahko zožil definicijo osebnih podatkov in oslabil raven varstva (postopek še teče); podpora krepitvi ENISA in enotni vstopni točki za prijavo kršitev v okviru predloga
Cybersecurity Act 2 / novele NIS2. - BCR mnenji 18/19-2026 za skupino Rubrik (8. 6.) – odobritev zavezujočih poslovnih pravil za mednarodne prenose znotraj skupine.
- Napovedano sodelovanje z AMLA (1. 7.): skupne smernice o izmenjavi informacij za preprečevanje finančnega kriminala ob varstvu osebnih podatkov (posvetovanje predvideno v 2027).
3. Globe in odločbe nadzornih organov v državah članicah
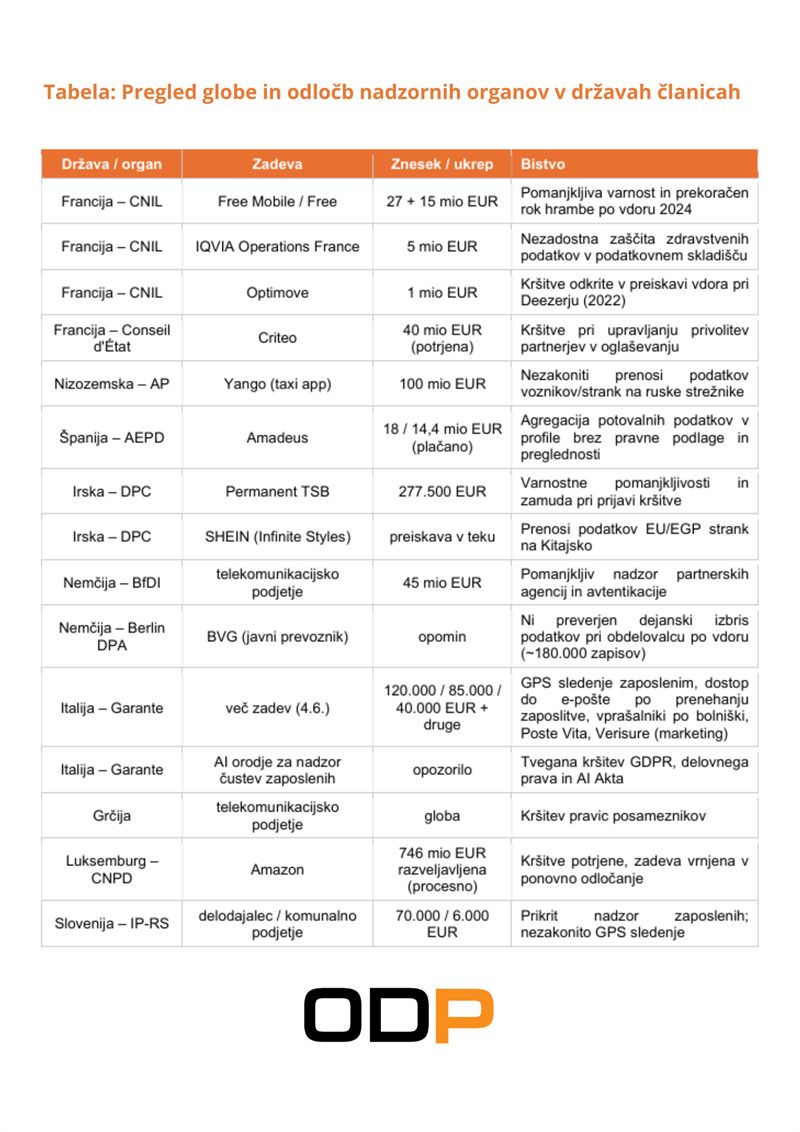
Skupne globe po GDPR od maja 2018 so v obdobju presegle 7,4 milijarde EUR; le v letu 2026 je bilo doslej izrečenih več kot 600 mio EUR glob.
4. Varnostni incidenti in trendi
- Povprečno število dnevnih prijav kršitev v EU je naraslo na 443 na dan (+22 % medletno).
- Odmevnejši incidenti v obdobju: Meta/Instagram (20.225 uporabnikov, ZDA), francoska vladna aplikacija Tchap (13,5 GB podatkov, 73.467 računov – visoko tveganje), ServiceNow (izkoriščena ranljivost), Evertec, iRhythm Holdings (socialni inženiring pri obdelovalcu), London Hydro, Oxford University (karierni portal) ter Aflac Japan (4,38 mio strank – ni EU zadeva, a opozorilo glede varnosti podružnic).
- Najpogostejši vzroki kršitev: obdelava z UI, pomanjkljivo soglasje (consent UX) in nezadosten nadzor nad zunanjimi obdelovalci.
5. Spremembe zakonodaje in standardov
- Digital Omnibus: v obravnavi predlogi poenostavitve GDPR; EDPB/EDPS opozarjata na tveganje zožitve definicije osebnih podatkov in oslabitve varstva. Vzporedno se pripravljajo predlogi za zvišanje praga za obvezno prijavo kršitev, podaljšanje roka s 72 na 96 ur in centraliziran EU-portal za prijave prek ENISA.
- NIS2: skupina za sodelovanje NIS je sprejela enotne obrazce za poročanje kibernetskih incidentov (harmonizacija po vsej EU, obvezni po sprejetju izvedbenega akta Komisije); EDPB/EDPS podpirata krepitev ENISA v okviru predloga Cybersecurity Act 2.
- ENISA: poročilo NIS360 2026 ugotavlja neenakomeren napredek kibernetske zrelosti – zdravstvo, železnice, pomorstvo, javna uprava in vodni sektor ostajajo v “coni tveganja”; izvedena vaja Cyber Europe 2026 (10.–11. 6.) na temo odpornosti železniškega in pomorskega sektorja.
- Združeno kraljestvo: od 19. 6. 2026 velja obveznost formalnega postopka obravnave pritožb glede varstva podatkov (Data (Use and Access) Act 2025); ICO je vladi predlagal izvzetje kontekstualnega oglaševanja z nizkim tveganjem iz zahteve po privolitvi.
- Drugo: od 30. 6. 2026 morajo oglaševalci na Amazon Ads posredovati verificiran signal privolitve; Kalifornija uvaja strožji 30-dnevni rok za prijavo kršitev potrošnikom (SB 446).
Vir: dnevni zapisi IP-RS, EDPB, ENISA, CNIL, AP, AEPD, DPC, BfDI, Garante, ICO in drugih virov, zbrani med 9. 6. in 3. 7. 2026 (mapa Novosti). Pripravljeno: 3. 7. 2026.
Imate vprašanje glede skladnosti z GDPR ali vas zanima, kako lahko nove zakonodajne in regulatorne spremembe vplivajo na vaše poslovanje?
Obrnite se na nas.
Naši strokovnjaki vam nudijo celovito pravno podporo na področju varstva osebnih podatkov – od pravnih mnenj in priprave dokumentacije do svetovanja pri vsakodnevnih izzivih skladnosti.
Povezane teme: Varstvo osebnih podatkov
Preberite tudi